
Firemní data neposuzujte jen podle značky chatbota nebo země jeho serveru. Zmapujte, co odchází z konkrétního účtu, která služba obsah zpracuje a kde vzniknou další kopie. Soubor může nejprve projít převodem do textu, pak vyhledáváním a modelem a nakonec skončit v historii, chybovém logu nebo záloze.
Zákaz neschválených aplikací tuto mapu nenahradí. Potřebujete zjistit, proč po nich lidé sahají, nabídnout použitelnou schválenou cestu a určit vlastníka pravidel. Následující postup je pracovní pomůcka pro marketing, IT a správce dat, nikoli právní stanovisko ani bezpečnostní audit konkrétní firmy.
Zjistěte skutečné úlohy bez trestání zaměstnanců
Stínová AI neboli shadow AI znamená používání AI mimo schválený a spravovaný firemní postup. Nemusí jít o bezplatnou službu: problém může vzniknout i u placeného osobního účtu, o kterém organizace neví. Naopak samotné použití veřejně dostupné aplikace ještě neříká, jakou smlouvu a nastavení má konkrétní firemní účet.
Začněte rozhovory nad úlohami, ne sběrem soukromých konverzací. Ptejte se, co si lidé nechávají shrnout, přeložit nebo roztřídit, odkud berou podklady a kam výsledek kopírují. Zajímejte se i o rozšíření prohlížeče, přepisovače porad a samostatné převodníky PDF. Mohou být prvním příjemcem obsahu ještě před chatbotem.
Pro úvodní mapování stačí typ úlohy, kategorie dat, produkt, režim účtu a potřebná funkce. Nežádejte hesla ani ukázky skutečných zákaznických spisů. Vysvětlete účel rozhovoru a jak se záznamy použijí. Případné technické sledování zaměstnanců má vlastní právní a organizační podmínky; nezavádějte ho mimoděk jako součást marketingového workshopu.
Rozhovor může odhalit, že lidem schází hlavně jednoduché shrnutí dlouhého dokumentu. Řešením pak nemusí být stavba nového systému, ale schválený účet, vymezené podklady a vysvětlení hranic použití. Pokud však oficiální cesta jejich úkol nezvládne, pouhý oběžník nechává důvod obcházení pravidel na místě.
Klasifikujte data a potřebný přístup
Jedna složka může obsahovat veřejný produktový list, neveřejný ceník i e-mail konkrétního zákazníka. Nepřidělujte proto celému úložišti automaticky stejný režim. Pro každý proces popište potřebný obsah a co by způsobilo jeho zpřístupnění nesprávné osobě. Obchodní tajemství a osobní údaje nejsou totéž, ale jeden dokument může obsahovat obojí.
Jako pracovní rozdělení lze použít veřejná schválená data, interní provozní data a zvlášť omezené podklady. Nejde o zákonné kategorie ani automatické povolení cloudu pro první dvě skupiny. Připojte skutečná firemní pravidla, smluvní omezení a odpovědnou roli. Data zákazníka nemáte volně k dispozici jen proto, že jsou uložená ve vašem CRM.
Omezte vstup na to, co úloha potřebuje. Pro úpravu tónu odpovědi obvykle nemusí model dostat historii všech objednávek. Pokud nahrazujete jména značkami, ponechte v mapě informaci, zda existuje zpětné přiřazení a zda lze člověka určit z kontextu. Takový zásah neoznačujte automaticky za anonymizaci. Ani odstranění e-mailu nemusí stačit, když zůstane jedinečný příběh konkrétní zakázky.
EDPB ve stanovisku k AI modelům z prosince 2024 zdůrazňuje individuální posouzení anonymity modelu i podmínek použití osobních údajů. Stanovisko se týká modelů a jejich vývoje a nasazení; není univerzálním schválením posílat pseudonymizované dokumenty do libovolné služby. Právní základ, zpracovatelské role a případná předání mimo EHP nechte posoudit podle skutečného toku.
Nakreslete celý tok včetně OCR a logů
Do mapy zapište každého příjemce, nikoli jen hlavní aplikaci. OCR převádí obrázek nebo sken na text. Embeddingová služba vytváří číselné reprezentace pro vyhledávání. Jazykový model dostává vybrané vstupy a vytváří odpověď. Každý z těchto kroků může mít jiného provozovatele, umístění a dobu uchování.
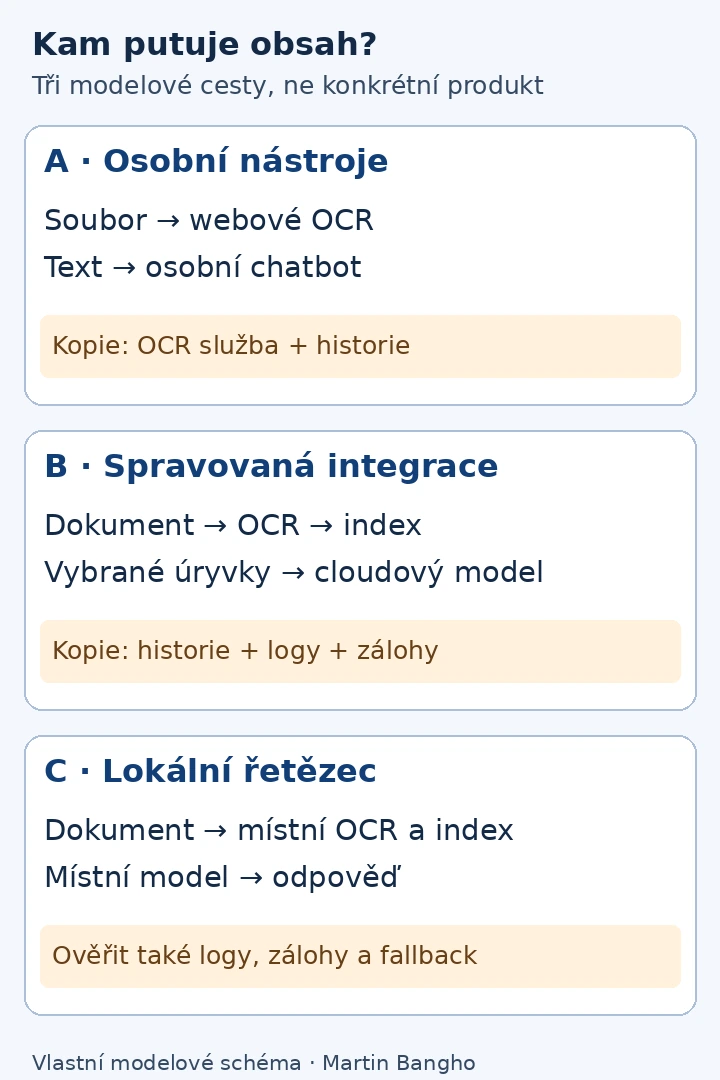
Modelová cesta A: pracovník nahraje smlouvu do samostatného webového převodníku a získaný text vloží do osobního chatbota. Jsou tu nejméně dva externí příjemci obsahu. Vypnutí trénování v chatbotu samo neřeší, co se stalo v převodníku. Zjištění, že chatbot má firemní alternativu, také zpětně neodstraní dřívější kopie.
Modelová cesta B: spravovaná aplikace načte povolený dokument, převede ho schváleným OCR, uloží index a předá vybrané úryvky cloudovému modelu. Odpověď vrátí zaměstnanci, ale aplikace může zároveň zapisovat vstup a výstup do diagnostiky. Zvlášť ověřte region úložiště, zpracování modelu, obsah logů, zálohy a přístupy podpory. Jeden evropský region u aplikace nedokazuje evropské umístění všech kroků.
Modelová cesta C: dokument, OCR, index, model, logy a zálohy zůstávají v organizaci. Podmínku lokálnosti ale musíte ověřit i při chybě. Pokud lokální model selže a aplikace přepne na cloudovou zálohu, mohl obsah opustit povolené prostředí. Prompt „citlivá data neposílej ven“ není síťové omezení a cloudový model nemá nejprve přečíst dokument, aby rozhodl, že patří lokálnímu modelu.
K mapě připište i výstupní cestu: kdo dostane sdílený odkaz, kam se uloží export a zda se odpověď objeví v e-mailu nebo projektovém nástroji. Ochrana zdroje nestačí, pokud jeho obsah zkopírujete do méně chráněného výstupu. Pro oprávnění nástrojů a samostatné akce navazuje MCP a AI agenti v marketingu; zde je cílem úplná evidence příjemců a kopií.
Ověřte účet, retenci, region a subdodavatele
Retence je doba uchování. Oddělte ji od trénování: slib, že poskytovatel nepoužije obsah k trénování, neznamená, že ho neukládá. Oddělte také historii viditelnou uživateli, stav aplikace, bezpečnostní záznamy a zálohy. Jedno tlačítko „smazat“ nemusí řídit všechny vrstvy.
V dokumentaci Microsoft 365 Copilot se uvádí jak omezení trénování základních modelů na organizačních datech, tak ukládání interakcí včetně promptu, odpovědi a citací. Administrátorské řízení retence odkazuje na Microsoft Purview. Firma proto potřebuje ověřit nejen příslušnou licenci, ale také reálně nastavené oprávnění a zásady uchování. Respektování stávajících práv neopraví složku, kterou jste omylem nasdíleli příliš široce.
Google pro způsobilé edice Workspace rozlišuje Gemini v aplikacích Workspace a samostatnou aplikaci Gemini. Pro Gemini app popisuje při vypnuté historii uchování nových chatů až 72 hodin pro poskytování služby a zpracování zpětné vazby. Vypnutá historie tedy není nulové uchování. Podmínky Workspace odkazují na Cloud Data Processing Addendum; nepřenášejte je na osobní účet ani na jiný cloudový produkt jen podle společného názvu Gemini.
Také OpenAI API odděluje trénování, bezpečnostní logy a stav aplikace. Dokumentace uvádí, že API data nejsou používána k trénování bez výslovného zapojení zákazníka, zatímco logy pro kontrolu zneužití se standardně uchovávají až 30 dní s uvedenými výjimkami. Režim Zero Data Retention podléhá schválení a má omezení podle endpointu a funkce. Není to univerzální přepínač pro všechny kopie dat ani pravidlo pro osobní ChatGPT.
U regionu rozlišujte místo uložení a místo výpočtu. Regionální dokumentace OpenAI API při kontrole 18. listopadu 2026 uvádí evropský region jako EHP a Švýcarsko a vymezuje podporu podle služeb a modelů. Výslovně odlišuje systémová data a přenosy mimo kontrolu služby. Štítek Europe tedy nepřepisujte na „veškerá data pouze v EU“. U jiné platformy může mít podobný štítek jiný rozsah.
Ke každé službě uložte přesný produkt a edici, smluvní entitu, platné podmínky, relevantní zpracovatelské ujednání, seznam subdodavatelů, nastavený region a datum kontroly. Připojte důkaz z administrace nebo potvrzení prodejce pro konkrétní účet. Veřejná dokumentace je podklad pro otázky, nikoli důkaz skutečného nastavení vašeho prostředí. U sporného předání nechte rozhodnout právníka nebo pověřence, ne marketingový název regionu.
Zaveďte schválenou alternativu a ověření výmazu
Použitelné pravidlo spojuje úlohu, povolenou cestu a hranici dat. Například: návrh odpovědi z veřejného produktového listu lze připravit ve schváleném pracovním účtu; zákaznický spis se do osobního účtu nevkládá; při potřebě citlivého podkladu se zaměstnanec obrátí na určeného vlastníka procesu. Jde o modelové pravidlo k přizpůsobení, nikoli hotovou interní směrnici.
U každé schválené cesty určete správce účtu, vlastníka dat a člověka řešícího incident. Zaměstnanec musí vědět, co dělat při omylu: přestat vkládat další obsah, nahlásit dotčenou službu a rozsah příjemci incidentů a postupovat podle firemních pravidel. Není jeho úkolem smazat stopy a prohlásit problém za vyřešený. Konkrétní reakci včetně případných ohlašovacích povinností řídí příslušný tým.
Výmaz otestujte na bezpečných modelových datech s jedinečným neosobním markerem. Uložte, kam byl soubor vložen, smažte ho podporovaným postupem a ověřte jeho nedostupnost v historii, vyhledávání, exportu a dalších vámi ovládaných vrstvách. Zkontrolujte pravidla obnovy indexu a záloh, aby se smazaný obsah při další obnově tiše nevrátil do aktivního použití.
Nenalezení markeru v odpovědi ale nedokazuje fyzický výmaz u poskytovatele. Pro části, do kterých nevidíte, potřebujete smluvně popsaný postup, lhůty a dostupné potvrzení. Uchování kvůli právní povinnosti nebo bezpečnosti označte zvlášť. Zaznamenejte, co jste skutečně vyzkoušeli a co zůstává závazkem dodavatele; jinak z běžného testu uživatelského rozhraní vznikne nepodložená záruka.
Mapu aktualizujte při změně produktu, konektoru, účtu, účelu nebo dodavatele. Rozhovory opakujte po zavedení alternativy: zda lidé úlohu zvládnou, kde musejí obcházet překážky a co se změnilo v neznámých datových cestách. Nezaměňujte počet proškolených lidí za důkaz bezpečného provozu. Pro samostatnou oblast manipulace vstupů navazuje článek o útocích na AI; pro výběr aplikace přehled AI nástrojů.
Chcete převést používání AI do srozumitelných pravidel?
Pomohu vám zmapovat pracovní úlohy, připravit otázky pro IT a vlastníky dat a vymezit schválený pilot. Napište mi, při jaké práci dnes tým používá AI a kde vám chybí přehled. Do formuláře nevkládejte důvěrné dokumenty. Právní posouzení a bezpečnostní audit nenahrazuji; jejich závěry můžeme promítnout do konkrétního zadání a odpovědností.