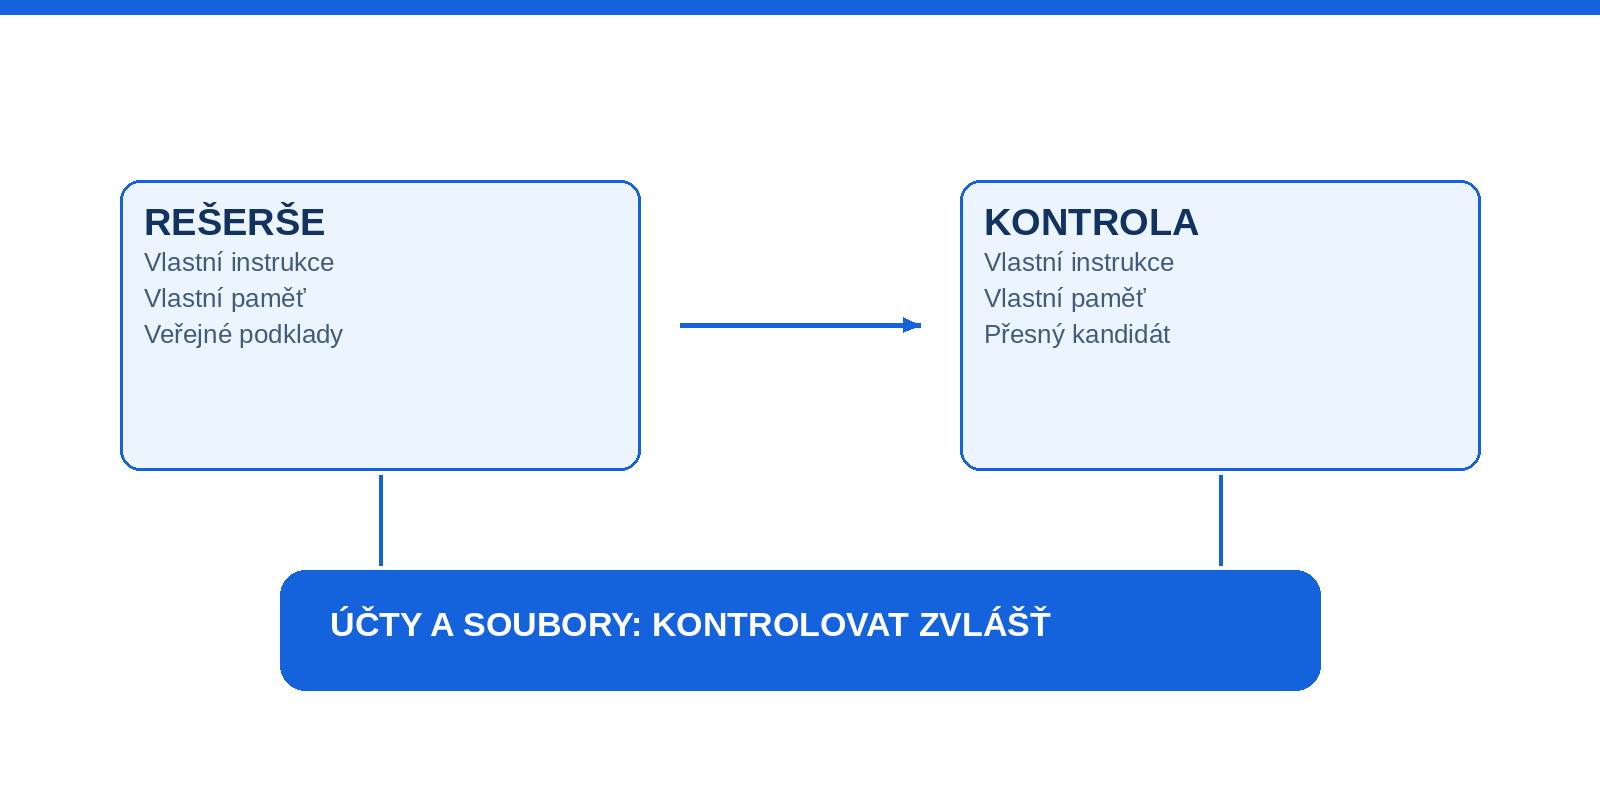

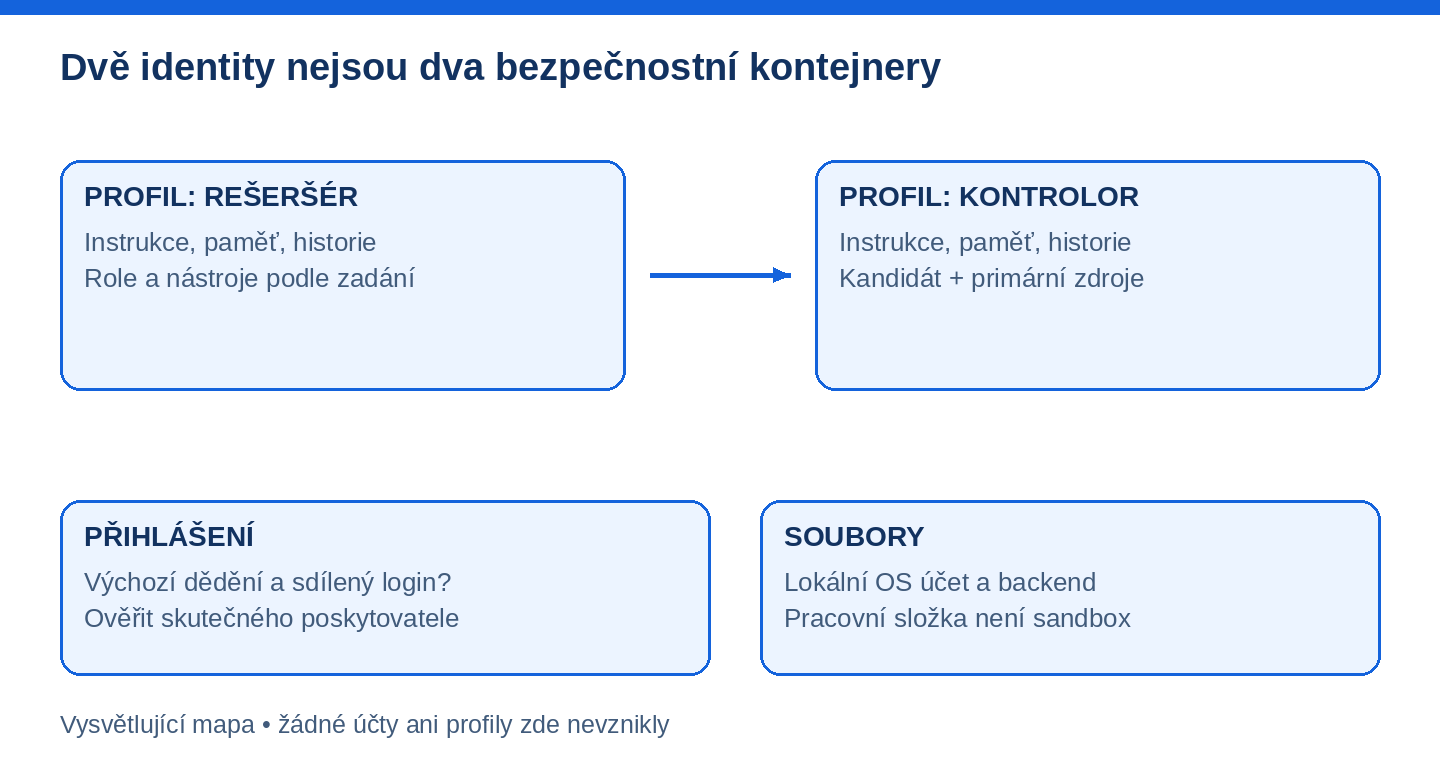
Profily v Hermes Agent oddělují dlouhodobé nastavení a paměť jednotlivých rolí. Bot Mode je zpřístupňuje jako pojmenované pomocníky v Desktopu. Pokud střídáte obsahovou rešerši a kontrolu faktů, můžete tak každé roli ponechat vlastní instrukce a historii. Samotné nové jméno ale neoddělí přístup k souborům ani zaručeně nevytvoří nezávislé přihlášení.
Rešeršně vedený návod podle oficiální dokumentace ověřené 19. 11. 2026. Příklady rolí a zadání jsou fiktivní. Pro článek nebyly vytvořeny profily, spuštěni boti ani provedeny modelové dotazy. Očekávané chování níže vychází z dokumentace, nikoli z nového provozního testu.
Co patří profilu a co sdílí Desktop
Profil je trvalý domov nastavení asistenta: má svou konfiguraci, instrukce v SOUL.md, paměť, sessions, skills a stavovou databázi. Session je jedna konverzace uvnitř této identity. Když potřebujete jen dvě oddělená témata bez odlišných dlouhodobých pravidel, začněte dvěma sessions. Profil přidá hodnotu ve chvíli, kdy se rozdíl opakuje: rešeršér smí připravovat podklady, kontrolor má soustavně hledat chybějící důkazy.
Agent je běžící asistent, který profil používá. Bot v Bot Mode je tentýž profil doplněný o prezentaci v seznamu botů a kanonický Bot Chat. Není to další druh bezpečnostního kontejneru. A není to ani účet Telegram bota: ten patří komunikační platformě a s Hermes se propojuje přes gateway. Tato rozlišení výslovně popisuje průvodce profily.
Desktop je společná ovládací plocha. V seznamu můžete mít více rolí, každá si přitom zachovává vlastní profil. U vzdálených připojení si hlídejte i stroj, na kterém profil žije. Volba „Create on“ určuje cílový backend; otevřené okno na notebooku samo neznamená, že práce probíhá na notebooku. Stejně pojmenované role na dvou strojích nejsou jedna identita.
Dvě role nad stejným veřejným zadáním
Představte si přípravu krátkého přehledu veřejných pravidel pro AI nástroje ve firmě. Role rešeršér smí číst schválené veřejné zdroje, zapisovat jejich datum a přesné pasáže a připravit podklad. Role kontrolor dostane stejné zadání, zdroje i kandidátní text; ověří rozsah tvrzení a vrátí konkrétní nesoulady. Ani jedna nemá oprávnění publikovat nebo přistupovat ke klientským účtům.
Tohle není jen rozdílná osobnost v SOUL.md. U každé role určete dovolené nástroje, potřebné MCP servery, vstupní složku a místo pro výstup. Popis „kritický kontrolor“ bez přístupu ke zdrojům vyrábí spíš názory než kontrolu. Dvě role také nemusí znamenat dva různé modely; důležitější je samostatné zadání a skutečné přečtení podkladů. Výstup druhé AI není kontrola skutečným člověkem.
Dokumentovaný postup v Desktopu začíná v Bots volbou New Agent. Vyplníte jméno, titul a popis; v rozšířených možnostech prověříte model, SOUL.md a zapnuté skills, toolsety i MCP. Vytvoření profilu je změna stavu. Nedělejte ji jen proto, abyste si prohlédli dialog, pokud spravujete cizí nebo produkční prostředí.
Pro čtenáře, který má vlastní testovací prostředí a jeho správu schválil, uvádí dokumentace také následující variantu pro shell. Jde o dokumentovaný příklad, nikoli o příkazy spuštěné při přípravě článku:
hermes profile create reserse --no-credentials
hermes profile create kontrola --no-credentials
hermes profile show reserse
hermes profile show kontrola
Přepínač --no-credentials podle dokumentace nekopíruje klíče, přihlášení ani model. Očekávaným mezikrokem jsou tedy profily bez připraveného modelového přístupu, ne dva funkční asistenti. Jejich soukromé nastavení přístupu řeší správce zvlášť. Výpis informací o profilu není důkaz, že role nemůže číst jiné soubory.
Nový profil nemusí mít nové přihlašovací údaje
Právě tady se vyplatí zpomalit. Výchozí vytvoření „blank“ profilu podle aktuálního průvodce přebírá API klíče a model z aktuálního profilu, ale vynechává komunikační bot tokeny a allowlisty. Současně může sdílet přihlášení výchozího profilu. „Blank“ proto nečtěte jako „bez účtů“. V Bot Mode je kopírování API klíčů z hlavního profilu standardně zapnuté.
Jednorázové obnovovací OAuth tokeny mají další omezení. Průvodce profily vysvětluje, že některá přihlášení nelze bezpečně zkopírovat jako druhou nezávislou identitu; nový profil může dál číst kořenové přihlášení. Ani --isolated-auth proto není univerzální příslib nezávislosti pro všechny poskytovatele. Pro oddělený účet musíte ověřit konkrétního poskytovatele a skutečný zdroj přihlášení.
Stránka Bot Mode používá u tvorby bota zjednodušené vysvětlení vlastního úložiště přihlašovacích údajů. Pro rozhodnutí o oddělení účtů se proto řiďte podrobnou částí o dědění a sdílení v průvodci profily, nikoli samotným názvem přepínače v dialogu. Nezávislost účtu neposuzujte podle avatara ani podle toho, že jsou v seznamu dva řádky.
Bot jako komunikační povrch: předejte zadání, ne jen zmínku
Bot Mode přidává stálý Bot Chat, skupiny a předávání mezi boty. Kliknutí na bota otevírá jeho kanonickou konverzaci. Pozor na očekávání: v této konkrétní konverzaci dokumentace popisuje přesměrování /new a /reset na kompakci kontextu, nikoli založení nové běžné session. U obyčejných sessions na stejném profilu zůstává nové vlákno samostatnou možností.
Ve fiktivní skupině můžete oslovit kontrolora: „@kontrola ověřte pouze tvrzení o přístupu. Vraťte tvrzení, přesnou pasáž zdroje a doporučenou opravu. Nic nepublikujte.“ Použijte nabídku zmínek a prověřte správnou roli i stroj. V běžném chatu může aktivní bot z vaší zmínky sestavit vlastní zprávu pro kolegu; dokumentace výslovně upozorňuje, že text nemusí být přeposlán doslova. Důležité podmínky proto musí být součástí ověřeného předání, ne jen vaší původní věty.
Potvrzení queued u zprávy neznamená, že kolega úkol dokončil. Počkejte na výsledek nebo hlášení chyby a přečtěte skutečný výstup. U nejasného výsledku doručení nepřeposílejte naslepo stejné zadání: pokud obsahuje zápis do vnějšího systému, můžete spustit duplicitní akci. Připravte přitom možnost „zdroj nelze ověřit“; ticho druhého bota není schválení.
Provoz skupiny závisí i na jejím vlastníkovi. Aktuální dokumentace rozlišuje skupiny řízené gateway, které mohou pokračovat po zavření Desktopu, a starší „classic“ skupiny závislé na Desktopu. Přenos přímých zpráv mezi připojenými stroji přes Desktop zase potřebuje běžícího prostředníka; registrovaný peer je jiná cesta. Závěr „zavřu notebook a všechno poběží“ proto z pouhé existence Bot Mode neplyne.
Profil není sandbox a dvě konverzace nejsou workflow
Na lokálním terminálovém backendu má agent podle průvodce profily přístup k souborům jako váš systémový uživatel. Pracovní adresář říká, kde nástroje začínají, ne kam smějí. Instrukce „nechoďte mimo složku“ je pravidlo pro model, nikoli vynucené oprávnění operačního systému.
Na hostitelské instalaci se také ve výchozím stavu zachovává běžný uživatelský HOME pro externí CLI. Profily tak mohou najít stejné přihlášení GitHub CLI, SSH nebo cloudových nástrojů. Volba odděleného domovského adresáře nástrojů mění jejich konfiguraci, ale sama nenahrazuje OS oprávnění nebo správně omezený kontejner. Pro citlivou práci kontrolujte celou cestu: profil → nástroj → backend → systémový účet → konkrétní data.
Pokud práci ručně řídíte a jde o jedno rozhodnutí, dvě sessions nebo dvě role zpravidla stačí. Jakmile má kontrola automaticky čekat na dokončený podklad, potřebujete trvalou evidenci závislostí, stavu a vrácených vad. To je úloha Kanbanu, ne dalšího avatara. Krátkodobé dílčí delegování a správa Git změn jsou zase jiné problémy; nenahrazujte jimi řízení celého procesu.
Širší hranice přístupu k nástrojům rozebírá také článek MCP a AI agenti v marketingu. Praktickým výsledkem tohoto dílu má být mapa vašich dvou rolí, jejich vstupů, účtů a výstupů. Až potom má smysl role vytvářet.
Verze a prostředí, pro které postup ověřujete
Kontrola zdrojů proběhla proti živým oficiálním návodům a stabilnímu vydání v0.23.2 z 16. 11. 2026; novější canary není totéž co stabilní balík. Živá dokumentace se může posunout rychleji než váš Desktop. Před použitím ověřte vlastní verzi, dostupnost dané volby a připojený backend. Příkazy v ukázce mají podobu pro shell; nejde o provedenou zkoušku na Windows nebo macOS. Aktuální přehled podpory platforem navíc rozlišuje CLI, Desktop a instalační balíky. Dostupnost CLI na Linuxu sama nedokládá dostupnost linuxového desktopového balíku.
Oddělte role dřív, než jim svěříte firemní data
Potřebujete určit, co může dělat rešeršér, co kontrolor a které účty mají zůstat mimo jejich dosah? Napište mi o svém AI procesu. Pomohu vám vymezit role, předávání výsledků a kontrolní body, aby se rozdíl v názvech promítl i do skutečného způsobu práce.