
Událost „článek publikován“ říká, že se změnil stav v redakčním systému. Neříká, že je schválený text pro newsletter, správná verze odkazu nebo konkrétní příspěvek na síť. Bez dalších podmínek automatizace pouze rychleji rozešle chybu.
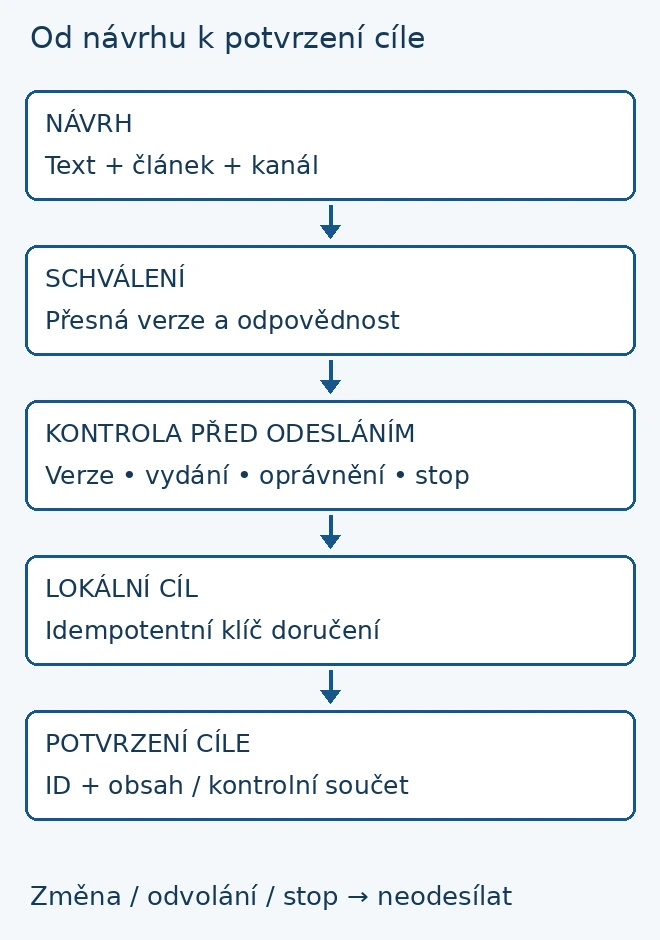
Bezpečnější tok oddělí návrh, schválení přesné verze, odeslání a potvrzení cíle. Před spuštěním jej otestujte úmyslně opakovanou událostí, změnou obsahu, odvoláním povolení a stopem. Následující vlastní ukázka takto proběhla pouze na lokálním HTTP cíli. Neposlala e-mail ani příspěvek na sociální síť a nepoužila jazykový model.
Vymezte schvalovanou verzi a kanál
Schválení nemá být volně plovoucí políčko „ano“ u názvu článku. Musí být svázané s tím, co se opravdu odešle: identitou článku, verzí těla, textem příspěvku, cílovým kanálem a použitým obrázkem. Když se některá podstatná část změní, staré schválení už novou kombinaci nepokrývá.
V pracovní kartě evidujte schvalovatele a čas, kontrolní součet schváleného balíčku, cílový účet a případný termín odeslání. Kontrolní součet, například SHA-256, pozná změnu bajtů. Neřekne, zda je text pravdivý nebo zda jej schválil oprávněný člověk. Potřebujete tedy i řízení oprávnění a dohledatelnou historii rozhodnutí.
Každý kanál má samostatný výstup. Souhlas s vydáním článku není automaticky souhlasem s newsletterem. U obsahu s podobiznou nebo cizími podklady také předem vyřešte rozsah oprávnění. Pokud se opíráte o souhlas, musí být dohodnuté, co jeho odvolání znamená pro čekající distribuci a kdo řeší již vydané kopie.
Obsahový kalendář pomůže určit vlastníky a termíny. Tento postup doplňuje konkrétní technickou hranici: podle čeho smí fronta odeslat právě tuto verzi na právě tento účet.
Oddělte návrh příspěvku od jeho odeslání
První část toku může připravit návrh: načíst autorizovaná data z CMS, složit text, připojit správný odkaz a nabídnout náhled. Odesílací přístup ale dostane až navazující krok s pevně danými podmínkami. AI může pomoci s formulací. Nemá vlastním návrhem nahradit schválení ani si vybrat jiný účet, když zvolený cíl nefunguje.
WordPress REST API rozlišuje identitu příspěvku, stav, obsah, odkaz i časy změn. Zpracovávejte skutečné hodnoty odpovědi. Název článku není stabilní identifikátor a datum změny samo nepopisuje, které části distribučního balíčku se změnily.
Oficiální reference transition_post_status předává nový i starý stav a objekt příspěvku. V připojených vývojářských poznámkách je upozornění, že se hook může spustit i při aktualizaci bez změny stavu. Vlastní integrace proto potřebuje přesnou podmínku a deduplikaci; samotný název hooku není zárukou jednorázové distribuce. Zde žádný plugin ani hook na živém webu neinstalujeme.
Ošetřete duplicity a opakování události
Stejný záznam může dorazit opakovaně nebo jej může zpracovat více automatizací. Vytvořte proto klíč zamýšleného doručení: identita článku + schválená verze + kanál. Stejný klíč se stejnými daty má vrátit původní potvrzení, ne založit další příspěvek. Tomuto chování se říká idempotence.
Klíč musí odpovídat pravidlu redakce. Pokud chcete poslat stejnou verzi znovu v nové kampani, potřebujete novou výslovně schválenou operaci; nelze jen nahodile změnit identifikátor, aby prošla ochranou před duplicitami. A stejný klíč s odlišným tělem má vyvolat konflikt, nikoli tiché přepsání.
Dokumentace Zapieru rozlišuje deduplikaci polling triggerů od chování akcí cílové aplikace. Kontrola triggeru probíhá uvnitř konkrétního Zapu; více automatizací může stále reagovat na stejný vstup. Z chování spouštěče proto nelze odvodit, že cílová síť nikdy nevytvoří duplicitu. Náš test Zapier nepoužívá a neověřuje konkrétní konektor.
V produkci použijte trvalou evidenci odesílacích operací, unikátní klíč v databázi a koordinaci souběžných workerů. Pozor na výpadek po přijetí požadavku cílem, ale před uložením potvrzení u vás. Při timeoutu stav označte jako nejistý, zjistěte skutečnost u cíle a teprve potom rozhodněte o opakování. Samotné zapsání „odesláno“ před síťovým voláním není řešením: může naopak ztratit doručení.
Zastavte zrušený či změněný obsah
Podmínky znovu ověřte těsně před odesláním, ne pouze při vložení do fronty. Článek může být mezitím stažený, verze upravená nebo oprávnění odvolané. Čekající položku s neplatným schválením vraťte ke kontrole; neposílejte místo ní automaticky poslední dostupné znění.
Stop má mít konkrétního vlastníka a rozsah: jeden článek, kanál nebo celý odesílač. Otestujte jej ještě před prvním ostrým připojením. Zastavení fronty neznamená stažení už vydaných kopií a nemusí zachytit požadavek, který právě dorazil do cíle. Pro tuto hranici potřebujete vlastní provozní postup, včetně ručního zásahu.
V lokálním testu přišla po schválené v1 stejná událost znovu. Cíl vrátil původní ID local-1, počet záznamů zůstal jeden. Pokus změnit text pod stejnou v1 zastavila kontrola schváleného hashe. Po změně aktuální verze na v2 byla blokována jak stará v1, tak dosud neschválená v2. Teprve nové schválení v2 umožnilo druhé doručení, local-2.
| Událost | Výsledek | Celkem v cíli |
|---|---|---|
| Schválená v1 | local-1 | 1 |
| Opakovaná v1 | stejné local-1 | 1 |
| Změna textu pod stejnou v1 | blokováno hashem | 1 |
| Stará v1 při aktuální v2 | blokováno | 1 |
| V2 bez nového schválení | blokováno | 1 |
| Schválená v2 | local-2 | 2 |
| Odvolané oprávnění | blokováno | 2 |
| Stažené vydání | blokováno | 2 |
| Aktivní stop | blokováno | 2 |
Poté jsme samostatně odvolali modelové oprávnění, změnili stav vydání na neveřejný a aktivovali stop. Každá podmínka zablokovala další odesílací pokus. To dokládá větvení tohoto sériového testu. Nedokládá to právní účinnost odvolání, reakci reálné sociální sítě ani odolnost při pádu a souběhu.
Uložte potvrzení skutečného doručení
Úspěšný běh automatizace a skutečný stav cíle jsou dvě věci. Uložte ID odesílací operace, cílový účet, schválenou verzi, čas a odpověď API. Kde je to možné, přečtěte cílový záznam znovu a porovnejte obsah či kontrolní součet. HTTP 200 může znamenat jen přijetí do další fronty; záleží na smlouvě konkrétního API.
V naší ukázce odpověď obsahuje ID, kontrolní součet a příznak přijetí vlastním lokálním cílem. Následný GET přečetl jeho skutečně uložený záznam a program porovnal ID i hash. Výstup se dvěma položkami je potvrzením přijetí tímto testovacím serverem, nikoli přečtením zprávy člověkem.
Celý samostatný příklad níže je určený pro vlastní izolované prostředí s Pythonem 3.14.9. Uložte jej jako distribuce.py a spusťte python3 distribuce.py. Vytvoří server pouze na 127.0.0.1, provede sériové scénáře, vypíše záznamy a server zase ukončí. Nemá žádné produkční přihlašovací údaje a nikam mimo místní počítač nevolá.
Celý ověřený Python příklad (rozbalit)
"""Synthetic local HTTP target; no email, CMS or social network calls."""
import hashlib, json, threading, urllib.request
from http.server import BaseHTTPRequestHandler, ThreadingHTTPServer


def demo():
    receipts = {}
    class Target(BaseHTTPRequestHandler):
        def log_message(self, *args):
            pass
        def do_POST(self):
            body = json.loads(self.rfile.read(int(self.headers['Content-Length'])))
            key = self.headers['Idempotency-Key']
            digest = hashlib.sha256(body['text'].encode()).hexdigest()
            if key in receipts and receipts[key]['sha256'] != digest:
                self.send_response(409)
                self.end_headers()
                return
            receipts.setdefault(key, {'id': 'local-' + str(len(receipts) + 1),
                                      'sha256': digest, 'accepted': True})
            self.send_response(200)
            self.end_headers()
            self.wfile.write(json.dumps(receipts[key]).encode())
        def do_GET(self):
            self.send_response(200)
            self.end_headers()
            self.wfile.write(json.dumps(receipts).encode())
    server = ThreadingHTTPServer(('127.0.0.1', 0), Target)
    worker = threading.Thread(target=server.serve_forever, daemon=True)
    worker.start()
    url = 'http://127.0.0.1:' + str(server.server_port)
    state = {'version': 'v1', 'approved': 'v1', 'published': True,
             'permission': True, 'stop': False,
             'approved_sha256': hashlib.sha256('Schválený syntetický text v1'.encode()).hexdigest()}
    log = []
    def send(version, text):
        if state['stop']:
            outcome = 'STOP'
        elif not state['permission']:
            outcome = 'PERMISSION_REVOKED'
        elif not state['published']:
            outcome = 'UNPUBLISHED'
        elif version != state['version'] or version != state['approved']:
            outcome = 'VERSION_BLOCKED'
        elif hashlib.sha256(text.encode()).hexdigest() != state['approved_sha256']:
            outcome = 'CONTENT_CHANGED'
        else:
            key = 'synthetic-article:' + version + ':local-channel'
            request = urllib.request.Request(url, data=json.dumps({'text': text}).encode(),
                                             headers={'Idempotency-Key': key,
                                                      'Content-Type': 'application/json'})
            with urllib.request.urlopen(request, timeout=3) as response:
                receipt = json.load(response)
            with urllib.request.urlopen(url, timeout=3) as response:
                actual = json.load(response)
            assert actual[key] == receipt
            assert receipt['sha256'] == hashlib.sha256(text.encode()).hexdigest()
            outcome = receipt['id']
        log.append({'version': version, 'outcome': outcome})
        return outcome
    try:
        first = send('v1', 'Schválený syntetický text v1')
        assert send('v1', 'Schválený syntetický text v1') == first
        assert len(receipts) == 1
        assert send('v1', 'Neschválená změna pod stejnou verzí') == 'CONTENT_CHANGED'
        state['version'] = 'v2'
        assert send('v1', 'Schválený syntetický text v1') == 'VERSION_BLOCKED'
        assert send('v2', 'Nový syntetický text v2') == 'VERSION_BLOCKED'
        state['approved'] = 'v2'
        state['approved_sha256'] = hashlib.sha256('Nový syntetický text v2'.encode()).hexdigest()
        assert send('v2', 'Nový syntetický text v2') == 'local-2'
        state['permission'] = False
        assert send('v2', 'Nový syntetický text v2') == 'PERMISSION_REVOKED'
        state['permission'] = True
        state['published'] = False
        assert send('v2', 'Nový syntetický text v2') == 'UNPUBLISHED'
        state['published'] = True
        state['stop'] = True
        assert send('v2', 'Nový syntetický text v2') == 'STOP'
        assert len(receipts) == 2
        return {'scope': 'serial in-memory local fixture, no crash recovery or production inference',
                'events': log, 'receipts': receipts, 'scenarios': len(log)}
    finally:
        server.shutdown()
        server.server_close()
        worker.join(timeout=3)

if __name__ == '__main__':
    print(json.dumps(demo(), ensure_ascii=False, indent=2))
Evidence cíle je v této ukázce pouze v paměti. Po restartu zmizí; nejde o produkční odesílač. Chybějí autentizace mezi systémy, trvalá fronta, koordinace souběhu, obnova po výpadku a úplná kontrola schválení hashe celého balíčku. Tyto vlastnosti nejsou drobnosti k doplnění až po ostrém spuštění. Jsou součástí implementačního zadání.
U reálného pilotu přidejte také ztracenou odpověď, chybu cíle, souběžné doručení a restart. Předem určete, které stavy se smějí opakovat automaticky a které čekají na člověka. Výsledek má být dohledatelný i bez otevírání původní konverzace s AI.
Pro širší organizaci navazuje provoz obsahového marketingu. Pokud zvažujete agenta místo pevného toku, projděte také hranice MCP a AI agentů. Pro známý vstup a několik pevných kontrol bývá obyčejná automatizace přehlednější než model, který při každém běhu znovu rozhoduje, co smí odeslat.
Chcete automatizovat distribuci bez ztráty redakční kontroly?
Můžu s vámi vybrat první ohraničený proces a vymezit schválení, odpovědnost i kontrolu výsledku. Napište mi, který krok distribuce dnes nejčastěji selhává. Začneme zadáním a bezpečným pilotem, ne připojením všech účtů najednou.